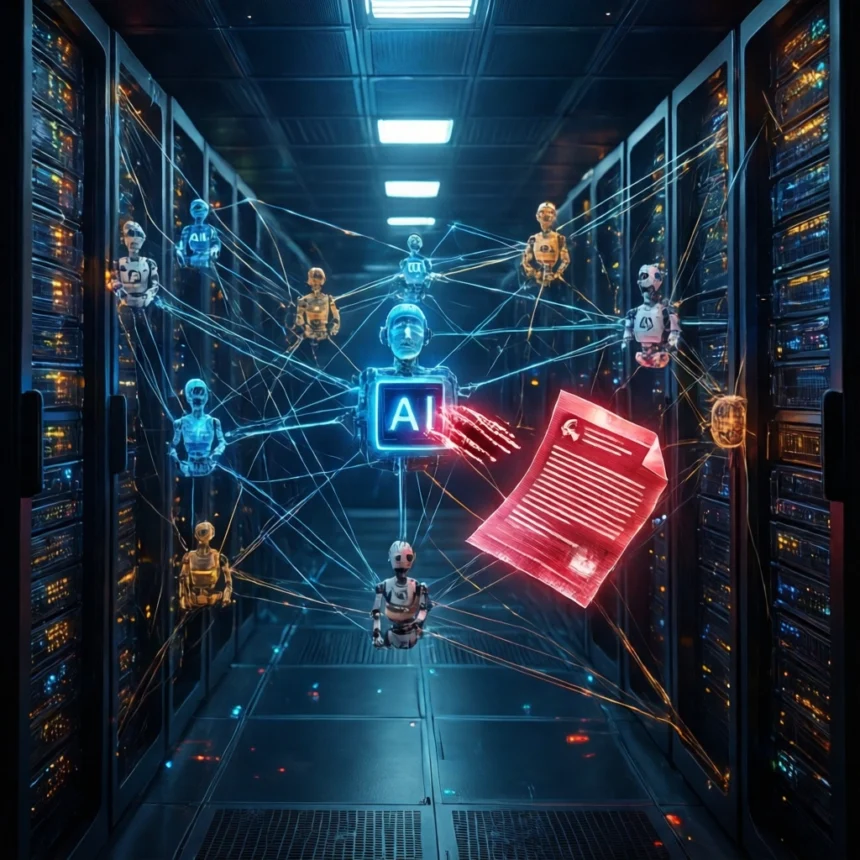
Hvis du troede, at fremtidens autonome AI-agenter var iskolde, uovervindelige cyberhjerner, kan du godt tro om igen. De viser sig nemlig at være mindst lige så godtroende som en bedstemor, der klikker på et phishing-link fra PostNord.
Sikkerhedsforskeren Syed Anas Mohiuddin har afsløret en strukturel sikkerhedsbrist i den hypede *Model Context Protocol* (MCP) – den åbne standard, der i stigende grad styrer, hvordan AI-modeller taler sammen og tilgår eksterne værktøjer.
Konsekvensen? Angribere kan udnytte en teknik døbt “protocol pivoting” til at udføre indirekte prompt injections og *Server-Side Request Forgery* (SSRF). Det betyder i praksis, at en hacker kan plante en ondsindet besked i et tilsyneladende harmløst dokument, som én AI-agent læser, hvorefter den blinde tillid i systemet får andre agenter til at åbne bagdøren på vid gab for datalæk.
### Den blinde tillids fælde
Problemet bunder i et fundamentalt svigt af det klassiske it-sikkerhedsprincip *Zero Trust*. Mange AI-arkitekturer er bygget op omkring den naive antagelse, at interne agenter altid er til at stole på.
Forestil dig et kontor med AI-assistenter: Du beder en uskyldig oversætter-agent om at kigge på en ekstern tekst. Skjult i teksten ligger en ondskabsfuld prompt. Da oversætter-agenten typisk mangler tunge sikkerhedsværn, sluger den beskeden råt og sender instruksen videre til en dataanalyse-agent dybt inde i systemet. Da data-agenten stoler blindt på sin kollega, udfører den straks ordren – og sender måske fortrolige serverdata direkte i armene på en hacker.

Både tech-giganter som Google og cybersikkerhedsfirmaet Rapid7 har måttet lappe specifikke sårbarheder som følge af opdagelsen. Men selvom de akutte huller er lappet, stikker det strukturelle problem langt dybere.
### Når værktøjskassen bliver til et socialt netværk
Hvorfor er MCP overhovedet havnet i denne suppedas?
Svaret ligger i protokollens oprindelige formål. MCP blev skabt til *vertikal* kommunikation – altså at give en enkelt AI-model adgang til værktøjer, databaser og kontekst. Men i takt med at multi-agent-feberen raser, presser tech-verdenen MCP ind i rollen som en *horisontal* netværksstandard for agent-til-agent-samarbejde (A2A).
Nye funktioner som sessionsgenoptagelse (*resumable streams*), brugerforespørgsler (*elicitation*) og indbyrdes AI-assistance (*sampling*) gør systemerne ekstremt fleksible og dynamiske. Men som enhver sikkerhedsansvarlig ved: Jo mere fleksibilitet og tilstand en protokol skal håndtere over lange sessioner, desto større bliver angrebsfladen. Kompleksitet er hackernes livret.
Når MCP bliver en universel interoperabilitets-motor med vide beføjelser på tværs af virksomhedsgrænser, kan en enkelt fejl i adgangsstyringen få hele korthuset til at vælte.
### AI-agenter skal lære at være paranoide
Sikkerhedseksperter slår nu alarm og understreger, at data aldrig må betragtes som “sikre”, blot fordi de kommer fra en intern AI-agent.
Fremtidens multi-agent-systemer er nødt til at adoptere en sund dosis paranoia. Hver eneste stump data, der udveksles mellem sprogmodeller og API-værktøjer, skal behandles som potentielt giftigt input fra det vilde internet – uanset hvor pænt og høfligt den afsendende agent beder om det.